2026 Die neuesten Pass4Test SPLK-1003 PDF-Versionen Prüfungsfragen und SPLK-1003 Fragen und Antworten sind kostenlos verfügbar: https://drive.google.com/open?id=1EtMhhR8KRDiBZOg5qencME6jDx8yMe3d
Wählen Sie die Fragenkataloge zur die Splunk SPLK-1003 Zertifizierungsprüfung von Pass4Test, können Sie neuesten Prüfungsfragen und Antworten zur Splunk SPLK-1003 Zertifizierung bekommen. Die Genauigkeiten der Fragenkataloge von Pass4Test kann Ihnen garantieren, dass Sie die Prüfung 100% bestehen werden. Hier können wir Ihnen versprechen, dass wir Ihnen alle an uns geleistete Zahlung erstatten werden, entweder die gekauften Produkte Qualitätsproblem haben, oder Sie die Splunk SPLK-1003 Zertifizierungsprüfung nicht einmalig bestehen.
| Certification Vendor: | Splunk |
|---|---|
| Exam Name: | Splunk Enterprise Certified Admin |
| Exam Number: | SPLK-1003 |
| Exam Format: | Multiple Choice |
| Available Languages: | English |
| Exam Price: | $130 USD |
| Related Certifications: | Splunk Core Certified Power User Splunk Enterprise Certified Architect |
| Certificate Validity Period: | 3 years |
| Exam Duration: | 60 minutes |
| Passing Score: | 700/1000 |
| Real Exam Qty: | 56 |
| Sample Questions: | Splunk SPLK-1003 Sample Questions |
| Exam Way: | Online or test center delivery through Pearson VUE |
| Pre Condition: | Splunk Core Certified Power User certification is required before taking this exam. |
| Official Syllabus URL: | https://www.splunk.com/en_us/training/certification-track/splunk-enterprise-certified-admin.html |
Pass4Test ist eine Schulungswebsite, die spezielle Fragen und Antworten zur Splunk SPLK-1003 Zertifizierungsprüfung IT-Zertifizierungsprüfung und Prüfungsthemen bieten. Gegen die populäre Splunk SPLK-1003 Zertifizierungsprüfung haben wir neuen Schulungskonzepte entwickelt, die die Bedürfnisse vieler Leute abdecken können. Viele berühmten IT-Firmen stellen ihre Angestellte laut dem Splunk SPLK-1003 Zertifikat ein. Deahalb ist die Splunk SPLK-1003 (Splunk Enterprise Certified Admin) Zertifizierungsprüfung zur Zeit sehr populär. Pass4Test wird von vielen akzeptiert und hat den Traum einer Mehrheit der Leute verwirklicht. Wenn Sie mit Hilfe von Pass4Test die Prüfung nicht bestehen, zahlen wir Ihnen die gesammte Summe zurück.
Die SPLK-1003-Prüfung besteht aus 60 Multiple-Choice-Fragen und hat eine Zeitbegrenzung von 90 Minuten. Die Prüfung wird online abgelegt und kann von überall aus mit einer Internetverbindung durchgeführt werden. Um die Prüfung zu bestehen, müssen Kandidaten eine Punktzahl von mindestens 75% erreichen. Die Prüfungsgebühr beträgt 125 USD und Kandidaten können sich über die Splunk-Website für die Prüfung registrieren. Sobald sie zertifiziert sind, haben Einzelpersonen ihre Fähigkeit nachgewiesen, Splunk-Bereitstellungen effektiv zu verwalten und zu beheben, was zu Karrierechancen und erhöhtem Verdienstpotenzial führen kann.
120. Frage
Which Splunk component consolidates the individual results and prepares reports in a distributed environment?
Antwort: A
Begründung:
Explanation
https://docs.splunk.com/Documentation/Splunk/7.3.1/DistSearch/Howuserscancontroldistributedsearches
"From the user standpoint, specifying and running a distributed search is essentially the same as running any other search. Behind the scenes, the search head distributes the query to its search peers, and consolidates the results when presenting them to the user."
121. Frage
Which setting in indexes. conf allows data retention to be controlled by time?
Antwort: D
122. Frage
Which Splunk component is most appropriate to perform parsing and add custom fields before sending data to an Indexer?
Antwort: A
Begründung:
A Heavy Forwarder performs full parsing, event processing, and field extraction before forwarding data, allowing custom fields and transformations to be applied prior to sending data to the indexer.
123. Frage
An add-on has configured field aliases for source IP address and destination IP address fields. A specific user prefers not to have those fields present in their user context. Based on the default props.conf below, which SPLUNK_HOME/etc/users/buttercup/myTA/local/props.conf stanza can be added to the user's local context to disable the field aliases?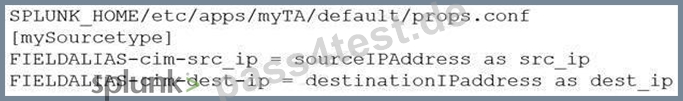
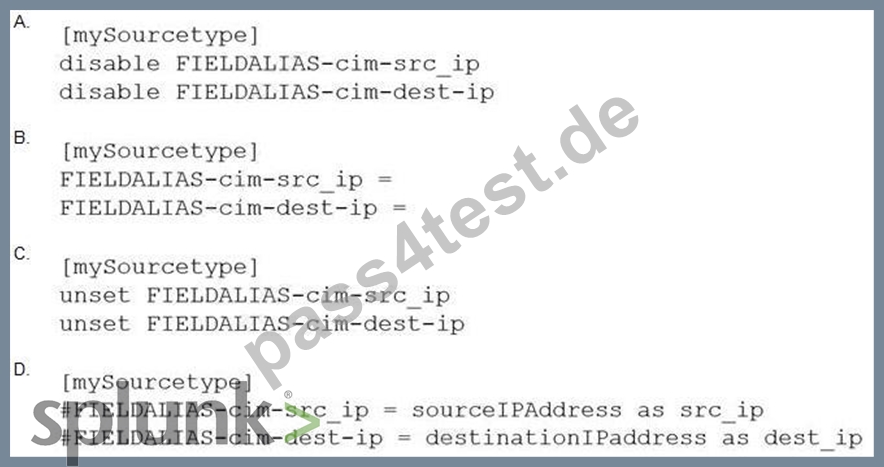
Antwort: A
Begründung:
Explanation
https://docs.splunk.com/Documentation/Splunk/latest/Admin/Howtoeditaconfigurationfile#Clear%20a%20settin
124. Frage
Social Security Numbers (PII) data is found in log events, which is against company policy. SSN format is as follows: 123-44-5678.
Which configuration file and stanza pair will mask possible SSNs in the log events?
2026 Die neuesten Pass4Test SPLK-1003 PDF-Versionen Prüfungsfragen und SPLK-1003 Fragen und Antworten sind kostenlos verfügbar: https://drive.google.com/open?id=1EtMhhR8KRDiBZOg5qencME6jDx8yMe3d