Außerdem sind jetzt einige Teile dieser Zertpruefung SPLK-1003 Prüfungsfragen kostenlos erhältlich: https://drive.google.com/open?id=1TFLBd6g05fdw0WuwVYBnuYlAlv06UOk4
Die Splunk SPLK-1003 Dumps von Zertpruefung können Ihnen helfen, diese Prüfung sehr einfach zu bestehen. Außerdem, wenn Sie zum ersten Mal die Splunk SPLK-1003 Prüfung teilnehmen, können Sie diese Dumps von Software-Version benutzen, weil es ist eine Software, die für Sie die Inhalte und die Forme der aktuellen Prüfung simulieren. Sie können sich die aktuelle Prüfung zuvor fühlen. Danach können Sie sich nicht nervös fühlen bei der aktuellen Prüfung. Sie können auch sehr sorglos an dieser Splunk SPLK-1003 Prüfung teilnehmen. Und es ist auch wichtig für Sie, Ihr normales Niveau in der SPLK-1003 Prüfung zu entfalten.
Die Splunk SPLK-1003-Prüfung ist eine umfassende Prüfung, bei der die Kandidaten ihr Wissen in verschiedenen Aspekten der Splunk Enterprise-Verwaltung demonstrieren müssen. Die Prüfung umfasst 65 Multiple-Choice-Fragen, und die Kandidaten haben 90 Minuten Zeit, um sie zu vervollständigen. Die Prüfung ist online verfügbar und kann von überall auf der Welt abgelegt werden. Nach erfolgreichem Abschluss der Prüfung erhalten die Kandidaten eine Zertifizierung, die ihre Fähigkeiten zur Verwaltung von Splunk Enterprise nachweist.
Die Splunk SPLK-1003-Zertifizierungsprüfung ist eine hervorragende Möglichkeit für Fachleute, ihr Fachwissen zu demonstrieren und ihre Fähigkeiten in Splunk Enterprise zu validieren. Die Zertifizierung wird weltweit von Organisationen anerkannt und hoch geschätzt, die Splunk als Primärdatenanalyse -Tool verwenden. Die Prüfung ist eine Herausforderung, aber Personen, die die Prüfung bestehen, haben einen Wettbewerbsvorteil auf dem Arbeitsmarkt und können ihre Karrieremöglichkeiten verbessern.
>> SPLK-1003 Fragen Und Antworten <<
Leute aus verschiedenen Bereichen bemühen sich um ihre Zukunft. Bemühen Sie sich auch um Erhöhung Ihrer Fähigkeit? Haben Sie das Splunk SPLK-1003 Zertifikat? Wie viel wissen Sie über Splunk SPLK-1003 Zertifizierungsprüfung? Was sollen Sie machen, wenn Sie nicht genug Kenntnisse zur SPLK-1003 Prüfung beherrschen? Machen Sie sich keine Sorge. Zertpruefung kann Ihnen Hilfe bieten.
Die SPLK-1003-Prüfung umfasst eine Vielzahl von Themen, einschließlich Splunk-Architektur, Bereitstellungsplanung, Dateninputs, Suche und Berichterstellung, Benutzerauthentifizierung und Sicherheit. Kandidaten sollen ihr Wissen und ihre Fähigkeiten in diesen Bereichen durch eine Reihe von Multiple-Choice-Fragen und praktischen Simulationen demonstrieren. Die Prüfung ist darauf ausgelegt, die Fähigkeit des Kandidaten zu bewerten, eine Splunk-Bereitstellung zu konfigurieren und zu verwalten, Probleme zu beheben, die Leistung zu optimieren und die Umgebung zu sichern.
40. Frage
What is the difference between the two wildcards ... and - for the monitor stanza in inputs, conf?
Antwort: D
41. Frage
This file has been manually created on a universal forwarder
A new Splunk admin comes in and connects the universal forwarders to a deployment server and deploys the same app with a new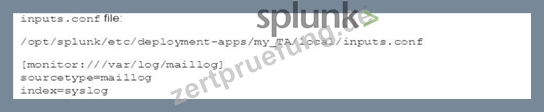
Which file is now monitored?
Antwort: B
42. Frage
Search heads in a company's European offices need to be able to search data in their New York offices. They also need to restrict access to certain indexers. What should be configured to allow this type of action?
Antwort: A
Begründung:
Distributed search is the feature that allows search heads in a company's European offices to search data in their New York offices. Distributed search also enables restricting access to certain indexers by using the splunk_server field or the server.conf file. Distributed search is a way to scale your Splunk deployment by separating the search management and presentation layer from the indexing and search retrieval layer. With distributed search, a Splunk instance called a search head sends search requests to a group of indexers, or search peers, which perform the actual searches on their indexes. The search head then merges the results back to the user.
Distributed search has several use cases, such as horizontal scaling, access control, and managing geo-dispersed data. For example, users in different offices can search data across the enterprise or only in their local area, depending on their needs and permissions.
43. Frage
The CLI command splunk add forward-server indexer:<receiving-port> will create stanza(s) in which configuration file?
Antwort: A
Begründung:
"Splunk add forward-server indexer:<receiving-port>" is used to define the indexer and the listening port on forwards. The command creates this kind of entry [tcpout-server://<ip address>:<port>]" in the outputs.conf file.
44. Frage
What is a role in Splunk? (select all that apply)
Antwort: B,D
45. Frage
......
SPLK-1003 Fragen&Antworten: https://www.zertpruefung.de/SPLK-1003_exam.html
BONUS!!! Laden Sie die vollständige Version der Zertpruefung SPLK-1003 Prüfungsfragen kostenlos herunter: https://drive.google.com/open?id=1TFLBd6g05fdw0WuwVYBnuYlAlv06UOk4