
BONUS!!! Laden Sie die vollständige Version der PrüfungFrage AWS-Solutions-Architect-Professional Prüfungsfragen kostenlos herunter: https://drive.google.com/open?id=1-AURXZfZs7phZVNRgPqWnLZdMc0k4Oot
Wenn Sie finden, dass es ein Abenteur ist, sich mit den Prüfungsmaterialien zur Amazon AWS-Solutions-Architect-Professional Zertifizierungsprüfung von PrüfungFrage auf die Prüfung vorzubereiten. Das ganze Leben ist ein Abenteur. Diejenigen, die am weitesten gehen, sind meistens diejenigen, die Risiko tragen können. Die Prüfungsmaterialien zur Amazon AWS-Solutions-Architect-Professional Prüfung von PrüfungFrage werden von den Kandidaten durch Praxis bewährt. PrüfungFrage hat den Kandidaten Erfolg gebracht. Es ist wichtig, Traum und Hoffnung zu haben. Am wichtigsten ist es, den Fuß auf den Boden zu setzen. Wenn Sie PrüfungFrage wählen, können Sie sicher Erfolg erlangen.
Um den AWS Certified Solutions Architect - Professional Certification Exam zu erhalten, müssen die Kandidaten die AWS Certified Solutions Architect - Associate Certification Exam von abgeschlossen haben. Diese Zertifizierungsprüfung ist eine Voraussetzung für die Prüfung auf professioneller Ebene und bietet ein grundlegendes Verständnis für AWS-Dienste und -architektur. Der AWS Certified Solutions Architect - Professional Certification Exam ist eine herausfordernde Prüfung, die umfangreiche Vorbereitungs- und praktische Erfahrungen mit AWS -Diensten erfordert. Es deckt eine breite Palette von Themen ab, einschließlich Netzwerkarchitektur, Anwendungsbereitstellung, Datensicherheit und Kostenoptimierung. Kandidaten, die diese Prüfung bestehen, zeigen ihre Fähigkeit, komplexe AWS -Lösungen zu entwerfen und einzusetzen, die den Geschäftsanforderungen entsprechen und die Kundenerwartungen übertreffen.
Der AWS Certified Solutions Architect - Professional Certification Exam von Amazon ist eine Prüfung auf fortgeschrittener Ebene, die für Fachleute entwickelt wurde, die ihre Fähigkeiten und ihr Wissen im Bereich Cloud Computing verbessern möchten. Diese Prüfung richtet sich an Personen, die bereits grundlegende Kenntnisse über AWS -Dienste erlangt haben und ihre Fachkenntnisse auf die nächste Ebene bringen möchten.
>> Amazon AWS-Solutions-Architect-Professional Dumps <<
In den letzten Jahren ist die Konkurrenz in der IT-Branche immer heftiger geworden. IT-Zertifizierung ist ganz notwendig in der IT-Branche. Wenn Sie im Beruf eine gute Beförderungsmöglichkeit bekommen wollen, können Sie die Schulungsunterlagen zur Amazon AWS-Solutions-Architect-Professional Zertifizierungsprüfung von PrüfungFrage wählen, um die AWS-Solutions-Architect-Professional Zertifizierungsprüfung zu bestehen. Unsere Schulungsunterlagen enthalten alle Fragen, die die Amazon AWS-Solutions-Architect-Professional Zertifizierungsprüfung erfordert. So können Sie die AWS-Solutions-Architect-Professional Prüfung 100% bestehen.
Die Amazon AWS-Solutions-Architect-professionelle Zertifizierungsprüfung (AWS Certified Solutions Architect-Professional) ist eine hoch angesehene Zertifizierung in der IT-Branche, die ein tiefes Verständnis der AWS-Cloud-Lösungen und die Fähigkeit zum Entwerfen und Bereitstellen komplexer Cloud-Systeme zeigt. Diese Zertifizierung wird von Arbeitgebern sehr geschätzt und ist besonders wertvoll für Personen, die in IT -Rollen wie Cloud -Lösung -Architekten, Cloud -Infrastrukturarchitekten und Cloud -Entwicklern arbeiten.
303. Frage
A user is accessing an EC2 instance on the SSH port for IP 10.20.30.40/32.
Which one is a secure way to configure that the instance can be accessed only from this IP?
Antwort: B
Begründung:
Explanation
In AWS EC2, while configuring a security group, the user needs to specify the IP address in CIDR notation.
The CIDR IP range 10.20.30.40/32 says it is for a single IP 10.20.30.40. If the user specifies the IP as
10.20.30.40 only, the security group will not accept and ask for it in a CIDR format.
http://docs.aws.amazon.com/AWSEC2/latest/UserGuide/using-network-security.html
304. Frage
Refer to the architecture diagram above of a batch processing solution using Simple Queue Service (SQS) to set up a message queue between EC2 instances which are used as batch processors. CloudWatch monitors the number of job requests (queued messages) and an Auto Scaling group adds or deletes batch servers automatically based on parameters set in CloudWatch alarms.
You can use this architecture to implement which of the following features in a cost effective and efficient manner?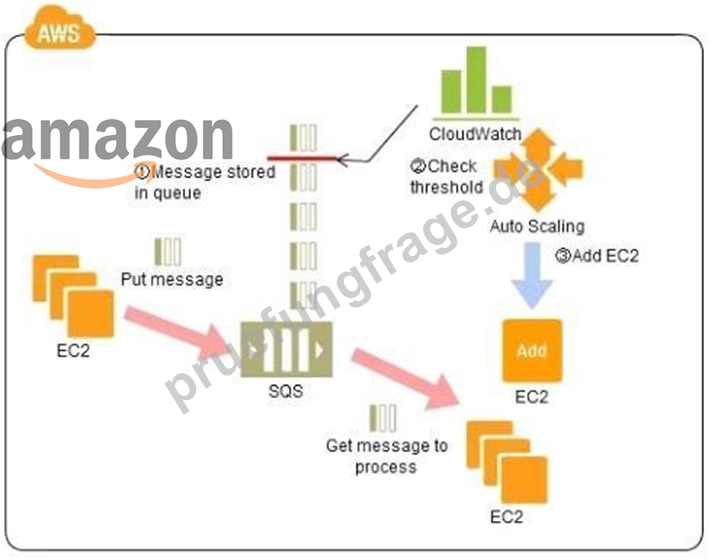
Antwort: B
Begründung:
https://docs.aws.amazon.com/AutoScaling/latest/DeveloperGuide/as-using-sqs-queue.html
305. Frage
A user has set the IAM policy where it denies all requests if a request is not from IP 10.10.10.1/32. The
other policy says allow all requests between 5 PM to 7 PM. What will happen when a user is requesting
access from IP 55.109.10.12/32 at 6 PM?
Antwort: D
Begründung:
When a request is made, the AWS IAM policy decides whether a given request should be allowed or
denied. The evaluation logic follows these rules:
By default, all requests are denied. (In general, requests made using the account credentials for
resources in the account are always allowed.)
An explicit allow policy overrides this default.
An explicit deny policy overrides any allows.
In this case since there are explicit deny and explicit allow statements. Thus, the request will be denied
since deny overrides allow.
Reference:
http://docs.aws.amazon.com/IAM/latest/UserGuide/AccessPolicyLanguage_EvaluationLogic.html
306. Frage
A company is planning to migrate a business-critical dataset to Amazon S3. The current solution design uses a single S3 bucket in the us-east-1 Region with versioning enabled to store the dataset. The company's disaster recovery policy states that all data multiple AWS Regions.
How should a solutions architect design the S3 solution?
Antwort: D
Begründung:
Explanation/Reference: https://medium.com/@KerrySheldon/s3-exercise-2-4-adding-objects-to-an-s3-bucket-with-cross- region-replication-a78b332b7697
307. Frage
An organization (account ID 123412341234) has configured the IAM policy to allow the user to modify his credentials.
What will the below mentioned statement allow the user to perform?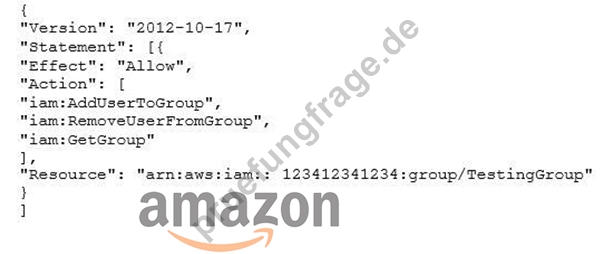
Antwort: D
Begründung:
Explanation
AWS Identity and Access Management is a web service which allows organizations to manage users and user permissions for various AWS services. If the organization (account ID 123412341234) wants their users to manage their subscription to the groups, they should create a relevant policy for that. The below mentioned policy allows the respective IAM user to update the membership of the group called MarketingGroup.
{
"Version": "2012-10-17",
"Statement": [{
"Effect": "Allow", "Action": [ "iam:AddUserToGroup",
"iam:RemoveUserFromGroup", "iam:GetGroup"
],
"Resource": "arn:aws:iam:: 123412341234:group/ TestingGroup " }]
http://docs.aws.amazon.com/IAM/latest/UserGuide/Credentials-Permissions-examples.html#creds-policies-crede
308. Frage
......
AWS-Solutions-Architect-Professional Quizfragen Und Antworten: https://www.pruefungfrage.de/AWS-Solutions-Architect-Professional-dumps-deutsch.html
P.S. Kostenlose und neue AWS-Solutions-Architect-Professional Prüfungsfragen sind auf Google Drive freigegeben von PrüfungFrage verfügbar: https://drive.google.com/open?id=1-AURXZfZs7phZVNRgPqWnLZdMc0k4Oot