CC関連合格問題PDF新バージョンを入手

P.S.JpshikenがGoogle Driveで共有している無料の2026 ISC CCダンプ:https://drive.google.com/open?id=1xp9Y6VvyI5O2_ACRzYvK31KWJzhGixNL
私たちのCC試験材料とサービスはあなたのCC試験に合格することに役に立ちます。私たちはあなたの時間と精力を節約してタイムスケジュールを設定します。 私たちのCC試験資料は確かに有効かつ全面的であるので、CC試験の合格率が高いです。私たちのCC試験資料のような書籍が少ないので、早く買いましょう!
ISC CC 認定試験の出題範囲:
| トピック | 出題範囲 |
|---|
| トピック 1 | - セキュリティ原則:この試験セクションでは、セキュリティアナリストおよび情報保証スペシャリストのスキルを測定し、機密性、完全性、可用性、多要素認証を含む認証方法、否認防止、プライバシーといった基本的なセキュリティ概念を網羅しています。また、優先順位と許容度に基づいてリスクを特定、評価、対処することに重点を置いたリスク管理プロセスの理解も含まれます。受験者は、技術的、管理的、物理的なセキュリティ制御、およびISC2の専門倫理規定を含む、さまざまなセキュリティ制御について理解していることが求められます。組織および法的要件への準拠を確保するために、ポリシー、手順、標準、規制、法律などのガバナンスプロセスも対象となります。
|
| トピック 2 | - アクセス制御の概念:このセクションでは、物理的および論理的なアクセス制御を理解する上でのアクセス制御スペシャリストと物理セキュリティマネージャーのスキルを評価します。トピックには、バッジシステム、CCTV、監視、許可された人員と許可されていない人員の管理といった物理セキュリティ対策が含まれます。最小権限の原則、職務分掌、裁量アクセス制御、強制アクセス制御、ロールベースアクセス制御といった論理アクセス制御の概念は、情報システムへのアクセスを制御するために不可欠です。
|
| トピック 3 | - ネットワークセキュリティ:この分野では、ネットワークセキュリティエンジニアとサイバーセキュリティスペシャリストの知識を評価します。OSIモデルやTCP
- IPモデル、IPアドレス指定、ネットワークポートなど、コンピュータネットワークの基礎概念を網羅しています。受験者は、DDoS攻撃、マルウェアの亜種、中間者攻撃などのネットワーク脅威に加え、IDS、HIDS、NIDSなどの検出ツールについても学習します。ファイアウォールやウイルス対策ソフトウェアなどの予防策も含まれます。また、オンプレミスデータセンター、セグメンテーションや多層防御などの設計手法、SaaS、IaaS、ハイブリッド展開などのクラウドセキュリティモデルを含むネットワークセキュリティインフラストラクチャについても扱います。
|
| トピック 4 | - セキュリティ運用:この分野は、セキュリティオペレーションセンター(SOC)のアナリストとシステム管理者を対象としています。暗号化方式によるデータセキュリティ、分類や保持を含むデータの安全な取り扱い、セキュリティイベントのログ記録と監視の重要性について解説します。構成管理、ベースライン、アップデート、パッチ適用によるシステム強化も含まれます。データ処理、パスワード、適切な使用方法、BYOD、変更管理、プライバシーポリシーといったベストプラクティスに基づくセキュリティポリシーが重視されます。最後に、この分野では、ソーシャルエンジニアリングへの意識向上とパスワード保護に関するセキュリティ意識向上トレーニングに重点を置き、セキュリティ意識の高い組織文化の醸成を目指します。
|
| トピック 5 | - 事業継続(BC)、災害復旧(DR)、インシデント対応の概念:この分野は、事業継続計画担当者とインシデント対応コーディネーターを対象としています。事業継続、災害復旧、インシデント対応の目的、重要性、および主要構成要素に焦点を当てています。受講者は、重要な事業運営とITサービスを維持または迅速に復旧させながら、混乱に備え、管理する方法を学びます。
|
>> CC関連合格問題 <<
CC教育資料、CC対応資料
CC試験問題の継続的な刷新により、当社は大きな市場シェアを占めています。強力な研究センターを構築し、CCトレーニングガイドでより良い仕事をするために強力なチームを所有しています。これまで、CC学習教材に関する多くの特許を取得しています。一方で、当社ISCは改修の恩恵を受けています。お客様は当社の製品を選択する可能性が高くなります。一方、私たちが投資したお金は有意義なものであり、CC試験の新しい学習スタイルを刷新するのに役立ちます。
ISC Certified in Cybersecurity (CC) 認定 CC 試験問題 (Q142-Q147):
質問 # 142
A means to allow remote users to have secure access to the internal IT environment.
- A. VPN
- B. VLAN
- C. Internet
- D. MAC
正解:A
質問 # 143
Exhibit.
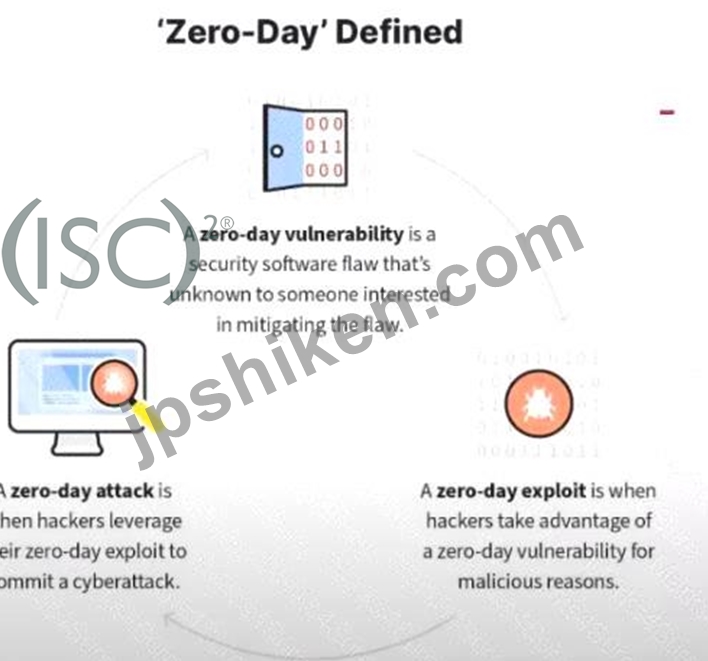
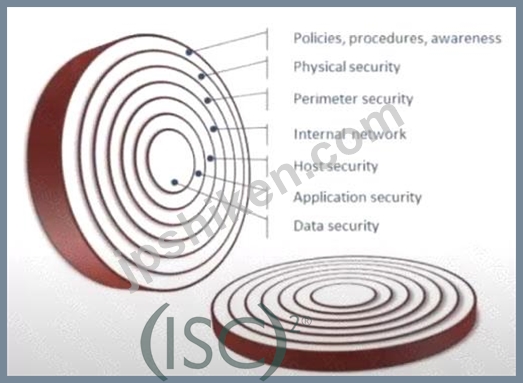
What kind of vulnerability is typically not identifiable through a standard vulnerability assessment?
- A. Zero-day vulnerability
- B. Buffer overflow
- C. Cross-site scripting
- D. File permissions
正解:A
質問 # 144
What is the recommended fire suppression system for server rooms?
- A. Water-based
- B. Powder-based
- C. Foam-based
- D. Clean-agent gas systems (e.g., FM-200 / Inergen)
正解:D
解説:
Clean-agent fire suppression systems such as FM-200 and Inergen are recommended for server rooms because they suppress fires without damaging electronic equipment. Water, foam, and powder systems can destroy hardware and cause prolonged outages.
Clean agents extinguish fires by reducing heat or oxygen levels while remaining safe for occupied spaces.
NIST and data center best practices strongly recommend clean-agent systems for mission-critical environments.
質問 # 145
Which is related to Standard
- A. GDPR
- B. HIPAA
- C. NIST
- D. ALL
正解:C
質問 # 146
Our networking department is recommending we use a full duplex solution for an implementation. What is a KEY FEATURE of those?
Response:
- A. One way communication, one system transmits the other receives, direction can be reversed.
- B. Only one system on the network can send one signal at a time.
- C. Both systems can send and receive at the same time.
- D. One way communication, one system transmits the other receives, direction can't be reversed.
正解:C
質問 # 147
......
CCガイドトレントの3つの異なるバージョンの中で最も普及しているのはPDFバージョンであり、ISCは特に適切であり、若者に歓迎されていることは間違いありません。このバージョンにはいくつかの機能があります。まず、CC準備ガイドのPDFバージョンを紙に印刷できます。ただし、メモを作成して重要な試験ポイントを強調することができます。前述のように、CC試験トレントサポート無料のデモダウンロードに加えて、CC準備ガイドを十分に理解し、適切で満足できる場合は購入することが理想的です。
CC教育資料: https://www.jpshiken.com/CC_shiken.html
- 試験の準備方法-効率的なCC関連合格問題試験-検証するCC教育資料 ♿ サイト➥ www.passtest.jp 🡄で“ CC ”問題集をダウンロードCC関連資格知識
- CC問題トレーリング 💘 CC関連日本語版問題集 🍻 CC試験 🥚 ウェブサイト⮆ www.goshiken.com ⮄を開き、「 CC 」を検索して無料でダウンロードしてくださいCC試験対策書
- CC試験の準備方法|実際的なCC関連合格問題試験|権威のあるCertified in Cybersecurity (CC)教育資料 ⌚ ▷ www.goshiken.com ◁に移動し、▶ CC ◀を検索して無料でダウンロードしてくださいCCファンデーション
- CC資格難易度 🕑 CC日本語版と英語版 ⤴ CC科目対策 🦽 ☀ www.goshiken.com ️☀️サイトにて《 CC 》問題集を無料で使おうCCファンデーション
- 試験の準備方法-ユニークなCC関連合格問題試験-実用的なCC教育資料 🍦 ⮆ www.shikenpass.com ⮄で⇛ CC ⇚を検索して、無料でダウンロードしてくださいCC資格問題対応
- CC資格問題対応 🎏 CC参考書勉強 🆓 CC資格試験 🏆 { www.goshiken.com }サイトにて最新⏩ CC ⏪問題集をダウンロードCC資格問題対応
- 試験ISC CC関連合格問題 - 有効的なCC教育資料 | 大人気CC対応資料 📎 ⇛ CC ⇚を無料でダウンロード( www.xhs1991.com )で検索するだけCC参考書勉強
- CC参考書勉強 🌼 CC復習攻略問題 🦁 CC試験関連赤本 🚂 ▛ CC ▟を無料でダウンロード⮆ www.goshiken.com ⮄ウェブサイトを入力するだけCC関連資格知識
- CC復習攻略問題 🥱 CC資格問題対応 😀 CC日本語版復習資料 🕒 ウェブサイト{ www.jpexam.com }から⇛ CC ⇚を開いて検索し、無料でダウンロードしてくださいCC日本語版と英語版
- CC日本語版と英語版 🏗 CC資格難易度 🔲 CC日本語版復習資料 😽 { www.goshiken.com }で使える無料オンライン版「 CC 」 の試験問題CC資格復習テキスト
- CC資格問題対応 🍈 CC日本語資格取得 🌖 CC試験対策書 🐚 「 CC 」を無料でダウンロード⮆ www.xhs1991.com ⮄で検索するだけCCテストトレーニング
- myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, www.stes.tyc.edu.tw, www.stes.tyc.edu.tw, nvinio.com, www.flirtic.com, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, schoolido.lu, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, www.stes.tyc.edu.tw, Disposable vapes
BONUS!!! Jpshiken CCダンプの一部を無料でダウンロード:https://drive.google.com/open?id=1xp9Y6VvyI5O2_ACRzYvK31KWJzhGixNL