Übrigens, Sie können die vollständige Version der ZertSoft SC-200 Prüfungsfragen aus dem Cloud-Speicher herunterladen: https://drive.google.com/open?id=1wXGPTiyM8rVtwyt0MnzDK1aY1ga5pXQR
Sind Sie noch besorgt über die Prüfung der Microsoft SC-200? Zögern Sie noch, ob es sich lohnt, unsere Softwaren zu kaufen? Dann was Sie jetzt tun müssen ist, dass die Demo der Microsoft SC-200, die wir bieten, kostenlos herunterladen! Sie werden finden, dass diese Vorbereitungsunterlagen was Sie gerade brauchen sind! Die Belastung der Microsoft SC-200 Test zu erleichtern und die Leistung Ihrer Vorbereitung zu erhöhen sind unsere Pflicht!
Die Microsoft SC-200-Zertifizierungsprüfung ist ein wichtiger Berechtigungsnachweis für Sicherheitsfachleute, die mit Microsoft-Produkten und -dienstleistungen arbeiten. Das Bestehen der Prüfung zeigt, dass der Kandidat über das Wissen und die Fähigkeiten verfügt, um Microsoft -Umgebungen vor Cyber -Bedrohungen zu schützen. Um sich auf die Prüfung vorzubereiten, sollten Kandidaten Erfahrung in Sicherheitsvorgängen haben und mit Microsoft 365 Defender, Azure Defender und Azure Sentinel vertraut sein. Microsoft bietet mehrere Ressourcen an, um den Kandidaten dabei zu helfen, sich auf die Prüfung vorzubereiten, und das Bestehen der Prüfung erhält dem Kandidaten die Zertifizierung von Microsoft Security Operations Analyst.
ZertSoft hat die spezielle Schulungsunterlagen zur Microsoft SC-200 Zertifizierungsprüfung. Sie können mit wenig Zeit und Geld Ihre IT-Fachkenntnisse in kurzer Zeit verbessern und somit Ihre Fachkenntnisse und Technik in der IT-Branche beweisen. Die Kurse von ZertSoft werden von den Experten nach ihren Kenntnissen und Erfahrungen für die Microsoft SC-200 Zertifizierungsprüfung bearbeitet
Die Microsoft SC-200-Zertifizierung ist ein wertvolles Gut für Fachleute, die ihre Karriere im Bereich Sicherheitsoperationen vorantreiben möchten. Es handelt sich um eine weltweit anerkannte Zertifizierung, die die Kompetenz und das Fachwissen des Kandidaten in Sicherheitsoperationen demonstriert. Die Zertifizierung hilft Fachleuten, sich auf dem Arbeitsmarkt abzuheben und eröffnet neue Karrieremöglichkeiten. Es hilft Organisationen auch, die richtigen Kandidaten für ihr Sicherheitsteam zu identifizieren und einzustellen.
Die Microsoft SC-200 (Microsoft Security Operations Analyst) Prüfung ist eine Zertifizierungsprüfung, die für Sicherheitsfachleute entwickelt wurde, die Fähigkeiten in Bedrohungsschutz, Informations- und Vorfallreaktion, Schwachstellenmanagement sowie Governance-, Risiko- und Compliance-Management (GRC) besitzen. Diese Prüfung bestätigt das Wissen des Kandidaten, Sicherheitsvorfälle mithilfe verschiedener Sicherheitstools und -techniken zu identifizieren, zu untersuchen und darauf zu reagieren.
53. Frage
You have an Azure subscription that contains an Microsoft Sentinel workspace.
You need to create a hunting query using Kusto Query Language (KQL) that meets the following requirements:
* Identifies an anomalous number of changes to the rules of a network security group (NSG) made by the same security principal
* Automatically associates the security principal with an Microsoft Sentinel entity How should you complete the query? To answer, select the appropriate options in the answer area. NOTE:
Each correct selection is worth one point.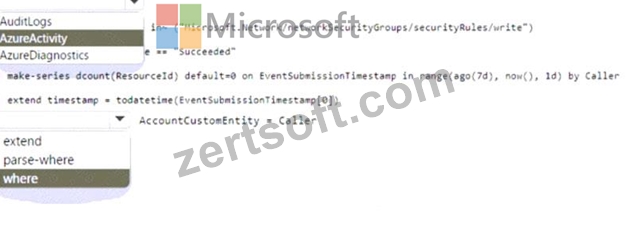
Antwort:
Begründung:
54. Frage
Hotspot Question
You have a Microsoft 365 subscription.
You need to identify all the security principals that submitted requests to change or delete groups.
How should you complete the KQL query? To answer, select the appropriate options in the answer area.
NOTE: Each correct selection is worth one point.
Antwort:
Begründung:
55. Frage
You have an Azure subscription that has Azure Defender enabled for all supported resource types.
You create an Azure logic app named LA1.
You plan to use LA1 to automatically remediate security risks detected in Azure Security Center.
You need to test LA1 in Security Center.
What should you do? To answer, select the appropriate options in the answer area.
NOTE: Each correct selection is worth one point.
Antwort:
Begründung:
Reference:
https://docs.microsoft.com/en-us/azure/security-center/workflow-automation#create-a-logic-app-and-define-when-it-should-automatically-run
56. Frage
You provision Azure Sentinel for a new Azure subscription.
You are configuring the Security Events connector.
While creating a new rule from a template in the connector, you decide to generate a new alert for every event.
You create the following rule query.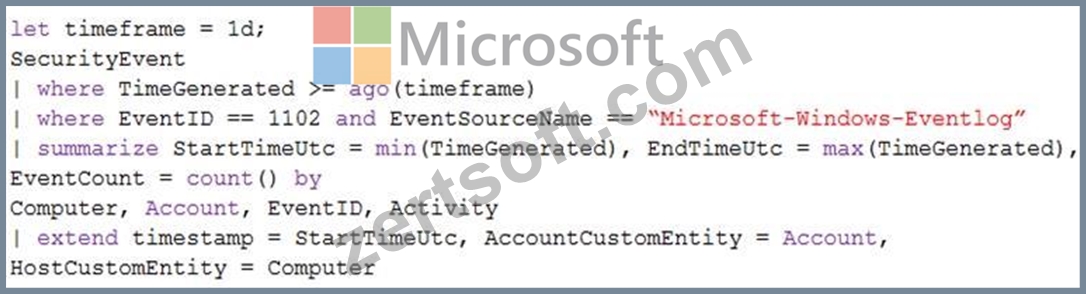
By which two components can you group alerts into incidents?Each correct answer presents a complete solution.
NOTE: Each correct selection is worth one point.
Antwort: B,D
Begründung:
IP address data is removed from the query in the | summarize, and is not mapped to the IP custom entity.
We can see that the Account and Computer were mapped to entities and were returned in the
'summarize' section.
57. Frage
You have a custom detection rule that includes the following KQL query.
For each of the following statements, select Yes if True. Otherwise select No.
NOTE: Each correct selection is worth one point.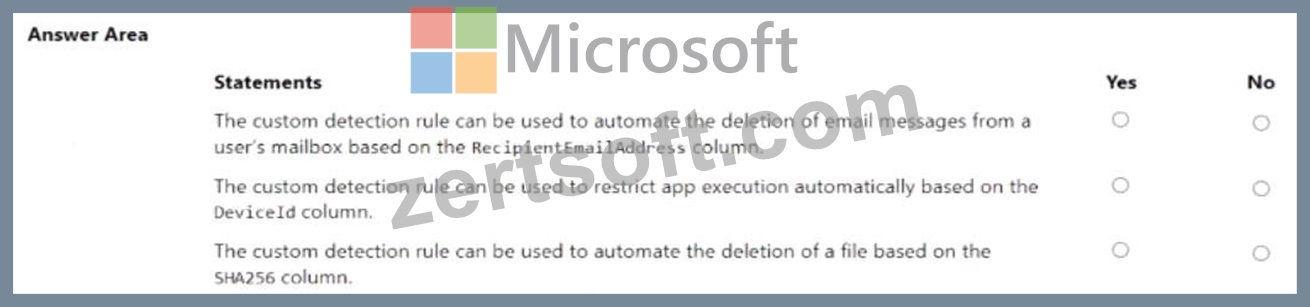
Antwort:
Begründung:
Explanation: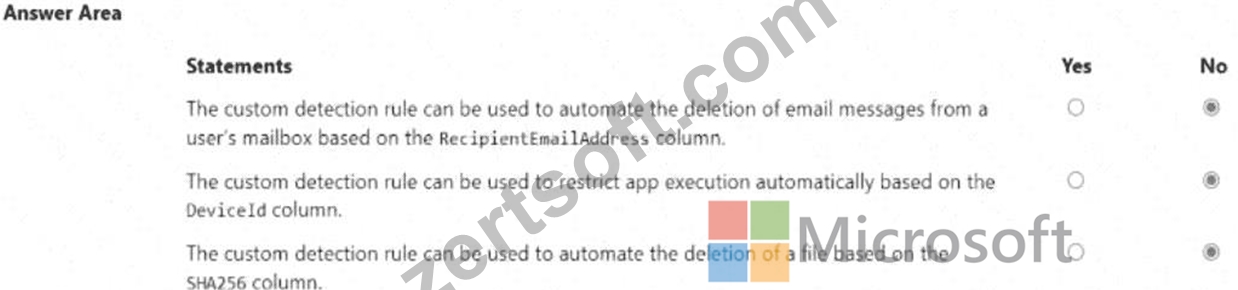
58. Frage
......
SC-200 Online Prüfung: https://www.zertsoft.com/SC-200-pruefungsfragen.html
Außerdem sind jetzt einige Teile dieser ZertSoft SC-200 Prüfungsfragen kostenlos erhältlich: https://drive.google.com/open?id=1wXGPTiyM8rVtwyt0MnzDK1aY1ga5pXQR