SPLK-3001 Dumps, SPLK-3001 Prüfungs-Guide

Die Splunk SPLK-3001 Zertifizierungsprüfung ist sehr populär in IT-Industrie. Es spielt eine übergreifende Bedeutung für die Leute, die ihre Arbeitsstelle erhöhen wollen. Und es ist auch die Wahl, die Leute klar sehen können. Außerdem dadurch können Sie Ihre Fähigkeit verbessern und mehr verwendbare Technik beherrschen. Damit können Sie Ihre Arbeit besser fertigen und auch anderen Ihre Fähigkeit zeigen.
Die Zertifizierung von Splunk Enterprise Security Certified Admin -Zertifizierung ist ein wertvoller Berechtigungsnachweis für Personen, die für die Verwaltung der Sicherheit von Splunk Enterprise in ihrer Organisation verantwortlich sind. Die Prüfung misst die Fähigkeit einer Person, die ES -App zu installieren, zu konfigurieren und zu verwalten, sowie deren Fähigkeit, ES zu verwenden, um Sicherheitsereignisse zu überwachen und Sicherheitsvorfälle zu untersuchen. Das Erreichen dieser Zertifizierung kann zu Karrierebetriebsmöglichkeiten und einem erhöhten Verdienstpotential führen.
>> SPLK-3001 Dumps <<
SPLK-3001 Prüfungs-Guide & SPLK-3001 Exam
Unser Fast2test stellt Ihnen die besten Fragen und Antworten zur Splunk SPLK-3001 Zertifizierungsprüfung zur Verfügung und führt Ihnen schrittweise zum Erfolg. Die Schulungsunterlagen zur Splunk SPLK-3001 Zertifizierungsprüfung von Fast2test werden Ihnen eine reale Prüfungsvorbereitung bieten. Sie sind ganz zielgerichtet. Sie werden sicher ein IT-Expert werden. Unsere Splunk SPLK-3001 Schulungsunterlagen sind Ihnen am geeignetesten.Tragen Sie doch in unserer Website ein. Sie werden sicher etwas Unerwartetes bekommen.
Die SPLK-3001-Zertifizierungsprüfung umfasst eine Reihe von Themen, die sich auf die Sicherheit von Splunk Enterprise beziehen, einschließlich Sicherheitsplanung und -bereitstellung, Benutzerverwaltung, Dateneingaben und Korrelationssuche. Die Teilnehmer werden auf ihre Fähigkeit getestet, die Sicherheit von Splunk Enterprise zu konfigurieren und zu verwalten, einschließlich der Verwendung von Dashboards, Warnungen und Visualisierungen. Die Prüfung umfasst auch wichtige Sicherheitskonzepte wie Threat Intelligence, Sicherheitsinformationen und Eventmanagement (SIEM) und Vorfälle.
Splunk Enterprise Security Certified Admin Exam SPLK-3001 Prüfungsfragen mit Lösungen (Q13-Q18):
13. Frage
After installing Enterprise Security, the distributed configuration management tool can be used to create which app to configure indexers?
- A. Splunk_TA_ForIndexers.spl
- B. Splunk_DS_ForIndexers.spl
- C. Splunk_SA_ForIndexers.spl
- D. Splunk_ES_ForIndexers.spl
Antwort: A
Begründung:
https://docs.splunk.com/Documentation/ES/6.1.0/Install/InstallTechnologyAdd-ons
14. Frage
Where are attachments to investigations stored?
- A. KV Store
- B. attachments.csv lookup
- C. notable index
- D. <splunk_home>/etc/apps/SA-Investigations/default/ui/views/attachments
Antwort: A
Begründung:
Explanation/Reference: https://docs.splunk.com/Documentation/ES/6.1.0/Admin/Manageinvestigations
15. Frage
When using distributed configuration management to create the Splunk_TA_ForIndexers package, which three files can be included?
- A. web.conf, props.conf, transforms.conf
- B. indexes.conf, props.conf, transforms.conf
- C. inputs.conf, props.conf, transforms.conf
- D. eventtypes.conf, indexes.conf, tags.conf
Antwort: B
Begründung:
Explanation
According to the Splunk Enterprise Security documentation, when using the Distributed Configuration Management tool to create the Splunk_TA_ForIndexers package, you can include the following three files:
indexes.conf: This file defines the indexes that are used by Splunk Enterprise Security, such as main, summary, and notable. It also specifies the index settings, such as retention policy, replication factor, and search factor. See indexes.conf for more details.
props.conf: This file defines the properties of the data sources that are ingested by Splunk Enterprise Security, such as sourcetype, timestamp, line breaking, and field extraction. It also specifies the data model mappings, tags, and event types for the data sources. See props.conf for more details.
transforms.conf: This file defines the transformations that are applied to the data sources that are ingested by Splunk Enterprise Security, such as lookup definitions, field aliases, field formats, and calculated fields. It also specifies the regex patterns, delimiters, and formats for the transformations.
See transforms.conf for more details.
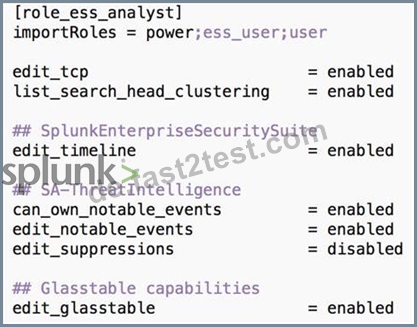
Therefore, the correct answer is A. indexes.conf, props.conf, transforms.conf. References = indexes.conf props.conf transforms.conf Assigning Role Based Permissions in Splunk Enterprise Security
16. Frage
Which settings indicated that the correlation search will be executed as new events are indexed?
- A. Scheduled
- B. Continuous
- C. Real-Time
- D. Always-On
Antwort: A
Begründung:
Reference:
https://docs.splunk.com/Documentation/ES/6.1.0/Admin/Configurecorrelationsearches
17. Frage
Which indexes are searched by default for CIM data models?
- A. _internal and summary
- B. All indexes
- C. summary and notable
- D. notable and default
Antwort: B
Begründung:
https://answers.splunk.com/answers/600354/indexes-searched-by-cim-data-models.html
18. Frage
......
SPLK-3001 Prüfungs-Guide: https://de.fast2test.com/SPLK-3001-premium-file.html
- SPLK-3001 Fragenkatalog 🌀 SPLK-3001 Zertifizierungsfragen 🚥 SPLK-3001 Buch 🥌 Suchen Sie auf “ www.zertpruefung.de ” nach ( SPLK-3001 ) und erhalten Sie den kostenlosen Download mühelos 🤯SPLK-3001 Simulationsfragen
- SPLK-3001 Dumps Deutsch 😀 SPLK-3001 Testfagen 📉 SPLK-3001 Simulationsfragen ❣ Suchen Sie einfach auf ( www.itzert.com ) nach kostenloser Download von ( SPLK-3001 ) 🚕SPLK-3001 Examengine
- Hohe Qualität von SPLK-3001 Prüfung und Antworten 👮 Öffnen Sie ▛ www.pass4test.de ▟ geben Sie 「 SPLK-3001 」 ein und erhalten Sie den kostenlosen Download 🚛SPLK-3001 Deutsch Prüfung
- SPLK-3001 Examengine 🍲 SPLK-3001 Simulationsfragen 🐃 SPLK-3001 Dumps Deutsch ⏬ Öffnen Sie die Website 《 www.itzert.com 》 Suchen Sie “ SPLK-3001 ” Kostenloser Download 😥SPLK-3001 Schulungsangebot
- SPLK-3001 Testfagen 😡 SPLK-3001 Schulungsangebot 💂 SPLK-3001 Online Praxisprüfung 🧒 Suchen Sie einfach auf ▷ www.deutschpruefung.com ◁ nach kostenloser Download von ⇛ SPLK-3001 ⇚ 🧐SPLK-3001 Deutsch Prüfung
- Aktuelle Splunk SPLK-3001 Prüfung pdf Torrent für SPLK-3001 Examen Erfolg prep 🐽 Öffnen Sie die Webseite ✔ www.itzert.com ️✔️ und suchen Sie nach kostenloser Download von 「 SPLK-3001 」 🗯SPLK-3001 Testengine
- SPLK-3001 Übungsfragen: Splunk Enterprise Security Certified Admin Exam - SPLK-3001 Dateien Prüfungsunterlagen 🌄 Suchen Sie auf ☀ www.itzert.com ️☀️ nach ☀ SPLK-3001 ️☀️ und erhalten Sie den kostenlosen Download mühelos 💗SPLK-3001 Schulungsangebot
- SPLK-3001 Testking 🟫 SPLK-3001 Quizfragen Und Antworten 😴 SPLK-3001 Testfagen 🍚 Suchen Sie auf der Webseite 「 www.itzert.com 」 nach ( SPLK-3001 ) und laden Sie es kostenlos herunter 🥱SPLK-3001 Testing Engine
- Aktuelle Splunk SPLK-3001 Prüfung pdf Torrent für SPLK-3001 Examen Erfolg prep 🎀 Erhalten Sie den kostenlosen Download von ➽ SPLK-3001 🢪 mühelos über ⇛ www.pass4test.de ⇚ ❤️SPLK-3001 Testking
- Die neuesten SPLK-3001 echte Prüfungsfragen, Splunk SPLK-3001 originale fragen 🧪 Suchen Sie auf der Webseite ➤ www.itzert.com ⮘ nach 【 SPLK-3001 】 und laden Sie es kostenlos herunter 🐹SPLK-3001 Fragen Antworten
- SPLK-3001 Testengine 💜 SPLK-3001 Schulungsangebot ❤️ SPLK-3001 Zertifizierungsfragen 🟫 Geben Sie ⮆ www.zertpruefung.ch ⮄ ein und suchen Sie nach kostenloser Download von ➤ SPLK-3001 ⮘ 💧SPLK-3001 Examengine
- myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, www.stes.tyc.edu.tw, www.stes.tyc.edu.tw, www.stes.tyc.edu.tw, www.stes.tyc.edu.tw, www.stes.tyc.edu.tw, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, myportal.utt.edu.tt, Disposable vapes