Übrigens, Sie können die vollständige Version der DeutschPrüfung 300-710 Prüfungsfragen aus dem Cloud-Speicher herunterladen: https://drive.google.com/open?id=1qWS3qt9VrA35EJBds9axiUH1Iy2MTcuP
DeutschPrüfung ist eine Website, die den IT-Kandidaten, die an der Cisco 300-710 Zertifizierungsprüfung teilnehmen, Lernhilfe bieten, so dass sie das Cisco 300-710 Zertifikat erhalten. Die Lernmaterialien von DeutschPrüfung werden von den erfahrungsreichen Fachleuten nach ihren Erfahrungen und Kenntnissen bearbeitet. Die alle sind von guter Qualität und auch ganz schnell aktualisiert. Unsere Prüfungsfragen und Antworten sind den realen Prüfungsfragen und Antworten sehr ähnlich. Wenn Sie DeutschPrüfung wählen, können Sie doch die schwierige Cisco 300-710 Zertifizierungsprüfung, die für Ihre Karriere von großer Wichtigkeit ist, bestehen.
Die Cisco 300-710-Prüfung, auch als Sicherungsnetzwerke mit Cisco Fireper (SNCF) bekannt, ist eine Zertifizierungsprüfung, die von Cisco für IT-Fachkräfte angeboten wird, die ihr Wissen und ihre Fähigkeiten bei der Implementierung und Verwaltung von Sicherheitslösungen mithilfe von Cisco Firepower-Technologien validieren möchten. Diese Prüfung ist Teil der CISCO Certified Network Professional Security (CCNP Security) -Zertifizierungsstrecke und wurde entwickelt, um die Fähigkeit des Kandidaten zu testen, Cisco-Netzwerke mit der FirePower-Firewall (NGFW), dem Intrusion Prevention System (IPS) und Advanced zu sichern Malwareschutz (AMP).
Die Cisco 300-710-Zertifizierungsprüfung, die auch als Sicherung von Netzwerken mit Cisco FirePower bekannt ist, ist eine Zertifizierungsprüfung auf fortgeschrittener Ebene, die sich auf die Kenntnisse und Fähigkeiten konzentriert, die für die Konfiguration, Bereitstellung und Verwaltung von Cisco FirePower Next Generation Firewall (NGFW) Lösungen erforderlich sind. Diese Zertifizierung ist für Netzwerksicherheitsfachleute konzipiert, die ihr Fachwissen zur Sicherung von Netzwerkinfrastrukturen mithilfe der Cisco Firepower -Technologie demonstrieren möchten.
Ein wunderbares Leben ist es, dass man sich wagt, nach etwas zu trachten. Wenn Sie eines Tages in einem wackligen Stuhl sitzt und Ihre Vergangenheit erinnern, können Sie einfach lächeln. Das bedeutet, dass Ihr Leben erfolgreich ist. Wollen Sie ein erfolgreiches Leben führen? Dann benutzen Sie doch die Lernhilfe zur Cisco 300-710 Zertifizierungsprüfung von DeutschPrüfung, die Fragen und Antworten beinhalten und jedem Kandidaten sehr passen. Ihre Erfolgsquote beträgt 100%. Sie sollen DeutschPrüfung so schnell wie möglich kaufen.
Die Cisco 300-710-Prüfung soll das Wissen von Personen testen, die daran interessiert sind, Netzwerke mit Cisco Firepower zu sichern. Diese Prüfung ist eine wesentliche Voraussetzung für diejenigen, die in diesem Bereich von Cisco -zertifizierten Fachleuten werden möchten. Die Cisco 300-710-Prüfung deckt verschiedene Themen ab, z.
19. Frage
An engineer must export a packet capture from Cisco Secure Firewall Management Center to assist in troubleshooting an issue on a Secure Firewall Threat Defense device. When the engineer navigates to the URL for Secure Firewall Management Center at:
https:///capture/CAPI/pcap/sample.pcap
The engineer receives a 403: Forbidden error instead of being provided with the PCAP file. Which action resolves the issue?
Antwort: A
20. Frage
A network administrator cannot select the link to be used for failover when configuring an active/passive HA Cisco FTD pair.
Which configuration must be changed before setting up the high availability pair?
Antwort: B
21. Frage
Refer to the exhibit.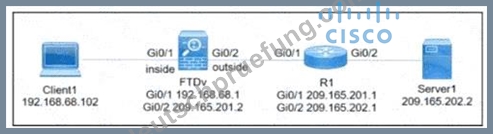
A user on a computer named Client1 is performing a traceroute to IP address 209.165.202.2. Drag and drop the appropriate values onto the fields in the Capture w/Trace configuration and captured-packet output. Not all options are used.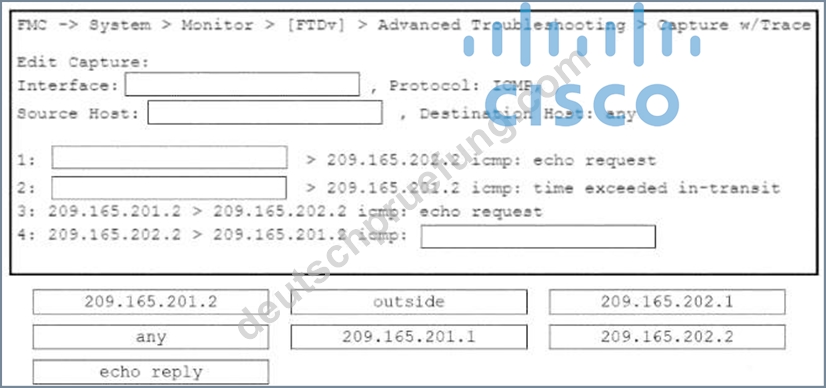
Antwort:
Begründung: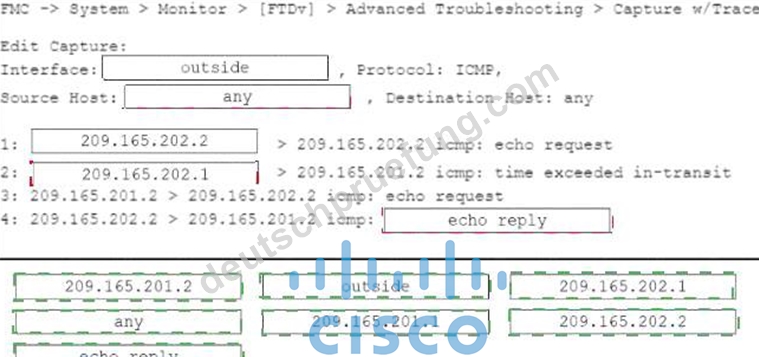
Explanation:
* Interface # outside
* Source Host # any
* Packet 1 source # 209.165.201.2
* Packet 2 source # 209.165.201.1
* Packet 4 ICMP message # echo reply
Unused Options:
* 209.165.202.1
* 209.165.202.2
The capture must run on the FTDv outside interface, where the client's translated address is 209.165.201.2.
Selecting any as the source-host criterion captures both the outbound echo requests and the inbound ICMP responses. The first request therefore appears as 209.165.201.2 to 209.165.202.2. When the initial traceroute probe expires at R1, the router generates an ICMP time-exceeded response using its interface address
209.165.201.1. A later probe reaches Server1, which returns an ICMP echo reply from 209.165.202.2 to
209.165.201.2. The completed-answer exhibit in List B places several IP addresses inconsistently; the mapping above follows the displayed topology and actual ICMP traceroute packet flow. Cisco FTD capture and Packet Tracer guidance
22. Frage
An engineer must deploy a high-availability that includes two Cisco Secure Firewall Threat Defense devices. The deployment must have a mechanism that protects synchronization between cluster members. Which action must the engineer take to meet the requirements?
Antwort: D
Begründung:
Secure Firewall Threat Defense high-availability pairs can use IPsec encryption to protect synchronization traffic carried over the failover links. During HA configuration, the engineer enables IPsec encryption and selects the Key Generation method used to secure communications between the two units.
23. Frage
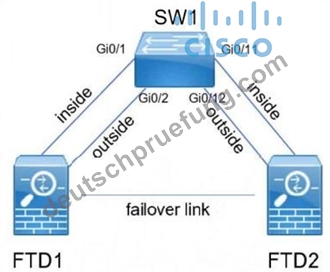
Refer to the exhibit. A company is deploying a pair of Cisco Secure Firewall Threat Defense devices named FTD1 and FTD2. FTD1 and FTD2 have been configured as an active/standby pair with a failover link but without a stateful link. What must be implemented next to ensure that users on the internal network still communicate with outside devices if FTD1 fails?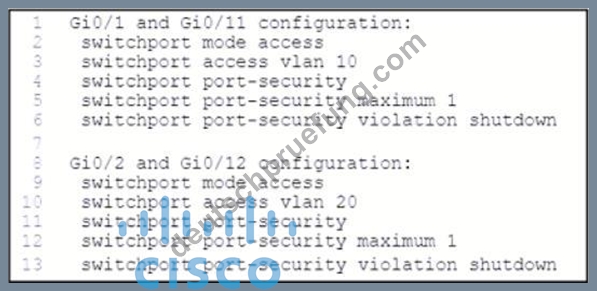
Antwort: D
Begründung:
In a failover configuration with Cisco Secure Firewall Threat Defense (FTD) devices, ensuring that users on the internal network can continue to communicate with outside devices if the primary device (FTD1) fails requires the implementation of a stateful failover link. The stateful failover link allows the secondary device (FTD2) to maintain session information and state data, ensuring seamless failover and minimizing disruptions.
Steps to implement a stateful failover link:
Physically connect a stateful failover link between FTD1 and FTD2.
Configure the stateful failover link in the FMC.
Ensure that both devices are properly synchronized and that stateful failover is enabled.
Deploy the changes to both FTD devices.
By configuring a stateful link, the secondary FTD can take over active sessions without requiring users to re-establish their connections, thus ensuring continuous communication.
24. Frage
......
300-710 Antworten: https://www.deutschpruefung.com/300-710-deutsch-pruefungsfragen.html
P.S. Kostenlose und neue 300-710 Prüfungsfragen sind auf Google Drive freigegeben von DeutschPrüfung verfügbar: https://drive.google.com/open?id=1qWS3qt9VrA35EJBds9axiUH1Iy2MTcuP